
멤버 관리
전체 공개 버전 유의 사항
슈퍼 관리자와 조직 관리자 모두 멤버 페이지에서 멤버를 관리할 수 있습니다.
멤버 추가
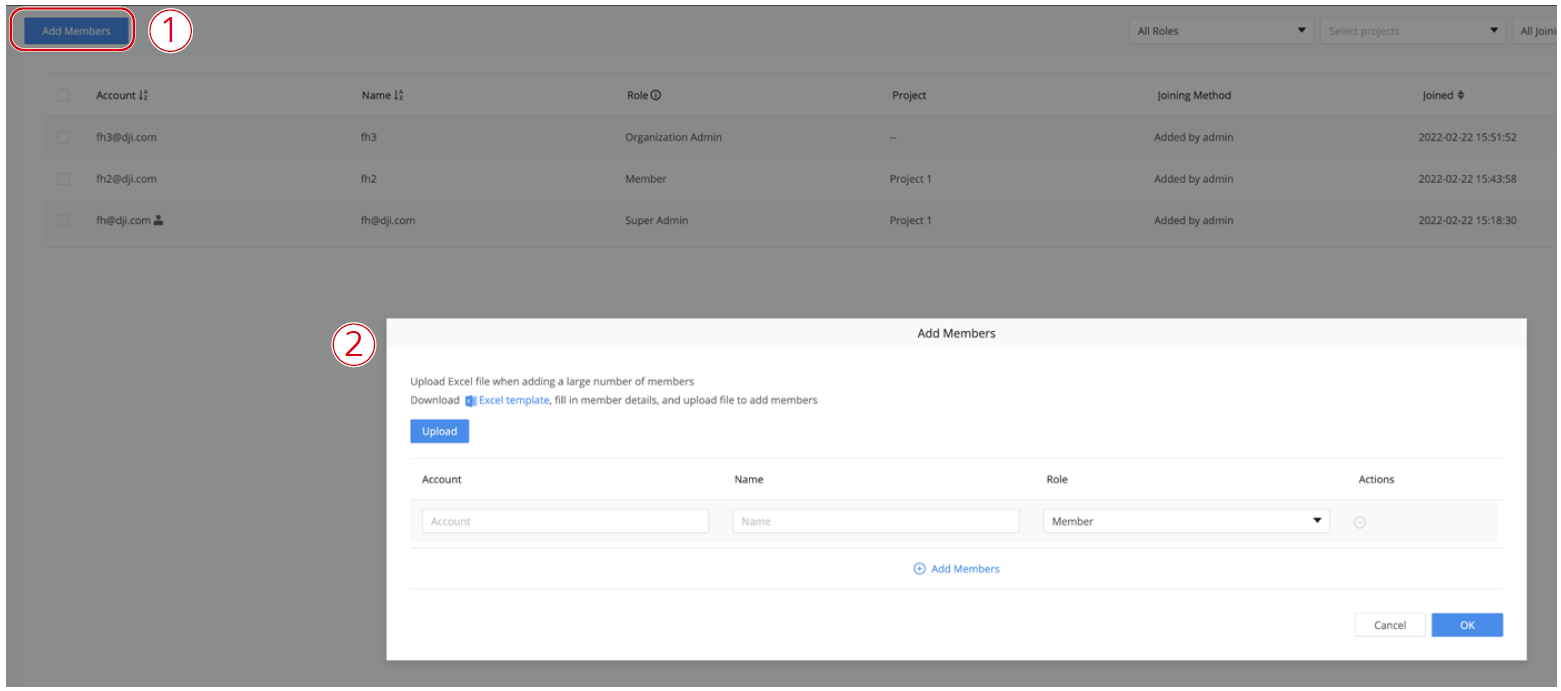
멤버 추가를 딸깍하고 멤버의 DJI 계정, 조직 이름 및 역할을 입력합니다. 여러 멤버를 한 번에 추가하려면 관리자는 Excel 템플릿을 다운로드하여 멤버 정보를 입력한 다음 파일을 업로드할 수도 있습니다.
멤버 정보 변경
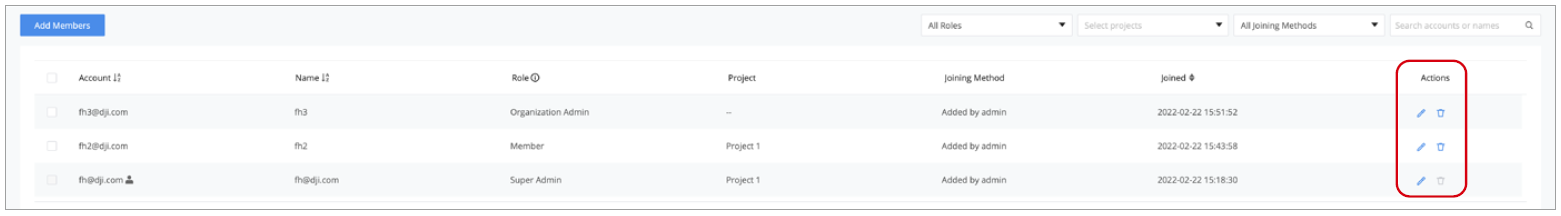
관리자는 멤버 정보를 편집하고 멤버를 삭제할 수 있습니다.
알림: 조직 관리자는 슈퍼 관리자의 역할을 변경하거나 계정을 삭제할 수 없습니다.
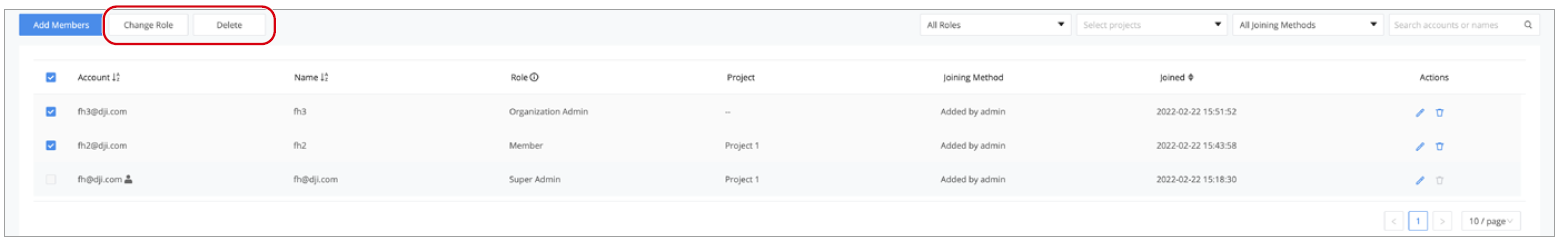
관리자는 여러 계정을 선택하여 멤버 역할을 변경하거나 모든 계정을 한 번에 삭제할 수도 있습니다.
FlightHub 2 온프레미스 버전을 배포할 때 로컬 계정 시스템 또는 타사 계정 시스템 중에서 선택할 수 있습니다. 이 두 계정 시스템의 조직 관리 방식은 다릅니다.
- 로컬 계정 시스템: 배포 후 계정을 수동으로 추가하고 관리합니다. 기존 계정 시스템이 없는 사용자에게 적합합니다.
- 타사 계정 시스템: 배포 중에 OAuth2 프로토콜을 구성하여 사용합니다. 기존 계정 시스템이 있고 FlightHub 2와 통합하려는 사용자에게 적합합니다. FlightHub 2 공개 버전과 달리, 타사 계정으로 로그인한 후 슈퍼 관리자로 사전 할당되지 않은 경우 기본 역할은 권한이 없는 게스트이며, 관리자가 역할을 설정해야 합니다.
유의 사항: 역할에 대한 특정 정의 및 권한은 DJI FlightHub 2 사용자 매뉴얼 > 조직 역할 및 권한을 참조하십시오.
온프레미스 버전 유의 사항
로컬 계정 시스템
비밀번호로 로그인
로컬 계정 시스템을 사용하는 경우, 배포 시 슈퍼 관리자 계정이 포함됩니다. 슈퍼 관리자는 기본 슈퍼 관리자 사용자 이름과 비밀번호를 사용하여 처음으로 로그인해야 합니다. 다른 멤버는 슈퍼 관리자 또는 조직 관리자가 추가한 계정과 비밀번호를 사용하여 로그인해야 합니다. 로그인 후, 가능한 한 빨리 사용자 센터에서 비밀번호를 변경하십시오.
조직 생성
슈퍼 관리자는 조직을 생성할 수 있으며, 하나의 조직만 생성할 수 있습니다.
멤버 관리
슈퍼 관리자 또는 조직 관리자는 멤버 페이지에서 멤버를 관리할 수 있습니다.
조직 멤버 추가
슈퍼 관리자 또는 조직 관리자는 멤버 페이지로 이동하여 멤버 추가를 클릭하고 멤버의 계정, 비밀번호, 조직 이름 및 역할을 입력할 수 있습니다. 여러 멤버를 한 번에 추가하려면 관리자는 Excel 템플릿을 다운로드하여 멤버 정보를 입력한 다음 파일을 업로드할 수도 있습니다.
멤버 정보 편집
조직 회원의 이름 및 사용자 역할을 편집할 수 있습니다.
멤버 삭제
최고 관리자 및 조직 관리자는 삭제 버튼을 클릭하여 멤버를 삭제할 수 있습니다. 회원은 자신의 계정 또는 최고 관리자 계정을 삭제할 수 없습니다.
비밀번호 분실 및 재설정
비밀번호를 분실한 경우, 최고 관리자 및 조직 관리자는 해당 계정의 비밀번호를 재설정할 수 있습니다. 최고 관리자의 비밀번호는 최고 관리자만 재설정할 수 있습니다. 재설정된 비밀번호는 자동으로 생성됩니다.
여러 명의 최고 관리자를 설정하고 계정 비밀번호를 안전하게 보관하는 것이 좋습니다. 모든 최고 관리자 비밀번호를 분실한 경우, 배포 매뉴얼을 참조하여 재배포하거나 DJI 고객지원에 문의하십시오.
타사 계정 시스템
비밀번호로 로그인
타사 계정 시스템을 사용하는 경우, 배포 시 최고 관리자 계정 ID를 구성해야 합니다. 모든 멤버는 자신의 타사 계정 자격 증명을 사용하여 로그인할 수 있습니다. 로그인 후, 멤버는 최고 관리자가 생성한 조직에 자동으로 추가됩니다. 기본적으로 이들의 사용자 역할은 방문자이며 권한이 없습니다. 최고 관리자 또는 조직 관리자에 의해 다른 역할이 할당된 후, 멤버는 해당 권한을 얻을 수 있습니다.
조직 생성
슈퍼 관리자는 조직을 생성할 수 있으며, 하나의 조직만 생성할 수 있습니다.
멤버 관리
슈퍼 관리자 또는 조직 관리자는 멤버 페이지에서 멤버를 관리할 수 있습니다.
조직 멤버 추가
공개 버전 FlightHub 2의 계정 시스템을 포함하여 타사 계정 시스템을 사용하는 경우, 배포 시 최고 관리자가 미리 작성되지만 최고 관리자는 멤버를 추가할 수 있는 권한이 없습니다. 따라서 타사 계정 시스템을 사용하려면 배포 시 OAuth2 프로토콜을 구성해야 합니다. 온프레미스 버전 배포 후에도 멤버를 계속 추가하려면 타사 플랫폼에서 멤버를 직접 추가할 수 있습니다.
멤버 정보 편집
조직 멤버의 이름 및 사용자 역할을 편집할 수 있습니다.
멤버 삭제
조직에서 멤버를 직접 삭제하면 해당 멤버는 더 이상 조직에 존재하지 않지만, 동일한 계정으로 계속 로그인할 수 있습니다. 로그인 후, 해당 멤버의 역할은 권한이 없는 방문자가 됩니다.